
展开抓取的正文(本地存档,已排版)
与勒索软件附属组织 Storm-2570 相关的活动表明,仅凭载荷来追踪和响应勒索软件攻击,可能会掩盖实施入侵的附属组织及其防御者可用来检测和干扰它们的重复行为。Microsoft Threat Intelligence 观察到,Storm-2570 在涉及 Qilin、DragonForce、Anubis 和 BERT 勒索软件的部署中,使用了始终如一的后入侵工具和战术。在多次调查中,尽管 Storm-2570 跨越多个勒索软件生态系统运作,但其保持了大体统一的行话(tradecraft)、基础设施重叠,并反复使用相同的远程访问和云数据外泄工具。
这些发现强调了检查攻击链中威胁行为者行为的重要性,而不是将每个勒索软件载荷视为孤立的行动集。重复出现的远程访问、凭据访问、横向移动、安全篡改和数据外泄活动,可帮助防御者关联相关入侵并在勒索软件部署之前做出响应,即使最终载荷发生变化也是如此。
在本篇博客文章中,我们将深入探讨归因于 Storm-2570 的攻击技术。虽然 Storm-2570 的方法与许多已追踪的勒索软件行为者的战术、技术和程序(TTPs)一致,但对其后入侵战术的分析为组织如何加固和防御勒索软件威胁行为者提供了关键见解,并提供了即使攻击者已获得网络初始访问权限也能干扰攻击者的机会。在本文末尾,我们还提供了一个包含检测细节的综合建议部分。
Storm-2570 是谁?
Storm-2570 是一个勒索软件附属组织,Microsoft Threat Intelligence 自 2025 年 4 月以来一直在追踪该组织。我们评估认为,Storm-2570 已在多个 勒索软件即服务 (RaaS) 生态系统中运作,包括 Qilin、DragonForce、Anubis 和 BERT。
迄今为止,Microsoft Threat Intelligence 已在多次调查的入侵中观察到 Storm-2570,这些入侵影响了美国、加拿大、英国、西班牙、荷兰和波多黎各的组织,涉及医疗保健和公共卫生、教育、政府机构和服务、金融服务、能源、消费者零售、信息技术 (IT)、食品和农业、消费者服务、商业设施、非政府组织 (NGO)、化学品、关键制造和运输行业。
与始终支持单一勒索软件操作的行为者不同,Storm-2570 似乎是一个跨生态系统的威胁行为者,与多个勒索软件小组合作,并随着机会的出现而在不同操作之间切换,使该威胁行为者能够灵活地使用和部署多个家族,提高获得报酬的机会。因此,即使部署了不同的勒索软件载荷,组织也可能遇到相同的攻击者、工具和入侵方法。

图 1. Storm-2570 的 RaaS 部署时间线
Storm-2570 攻击链:从初始立足点到影响
虽然 Storm-2570 获取初始访问权限的方法仍未确认,但观察到的入侵链表明,其随后使用远程管理工具和键盘操作(hands-on-keyboard activity)来推进至凭据访问、横向移动、数据外泄和勒索软件部署。
在多次事件中,即使勒索软件载荷发生变化,Microsoft 也观察到在勒索前攻击阶段使用了通用工具。这些工具包括:
- 远程监控和管理 (RMM) 工具,包括 Atera、MeshAgent、ScreenConnect、Splashtop、Remotely_Agent 和 NinjaRMM
- 发现和横向移动工具,包括 NetScan、Nmap、PsExec、Impacket、NetExec 和远程桌面协议 (RDP) 批处理脚本
- 数据收集和外泄工具,包括 s5cmd 和 Rclone
这些工具支持远程管理、命令执行、持久化和隧道或代理访问。
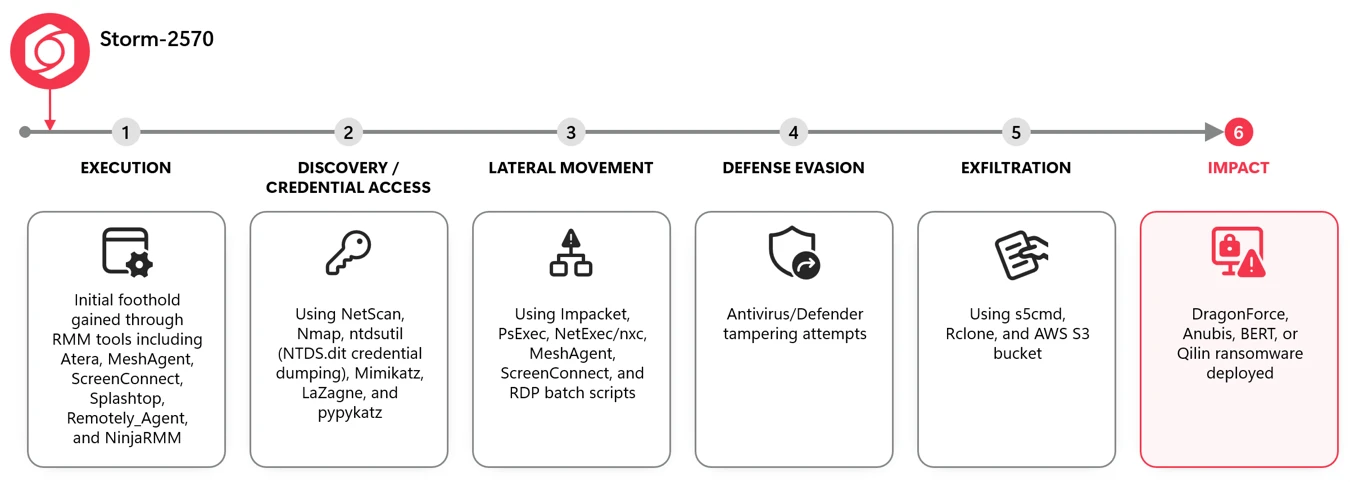
图 2. Storm-2570 攻击链
在整个攻击链中频繁使用远程管理工具
MeshAgent(一种远程设备管理软件)是 Storm-2570 在多次入侵中最常观察到的远程访问和执行工具之一。它并非作为一次性实用程序出现,而是反复出现在 Storm-2570 攻击链的关键节点,通常是在攻击者获得访问权限并准备扩大控制范围、运行命令、部署额外工具或转向勒索软件影响之后。在几个案例中,Storm-2570 使用 MeshAgent 与 MeshCentral 一起作为初始键盘操作和后期行动(如账户操纵、发现、凭据访问、安全篡改和勒索软件部署)之间的运营桥梁。
Microsoft 追踪的许多入侵显示,Storm-2570 会针对受损环境定制 MeshAgent 部署。该行为者将 MeshAgent 相关的二进制文件或服务重命名为带有受害者主题的名称,以使工具在环境中看起来更合法。例如,Storm-2570 将 meshagent64 RMM 工具的变体重命名以包含受损组织的名称,如 meshagent64-[组织名称].exe,并使用 Base64 编码来混淆执行的命令。在一次此类入侵中,MeshAgent 与 NinjaRMM 一起使用,随后活动进展到使用 ntdsutil 进行凭据转储、网络扫描和 Qilin 部署。
Storm-2570 使用多样化的远程访问工具,而非依赖单一能力。威胁行为者在商业可用的 RMM(远程管理)平台、远程桌面组件和隧道化工具之间轮换,通常在同一入侵中部署多种工具。例如,Storm-2570 使用 Atera 安装代理并执行交互式命令,同时利用 ngrok 和 Cloudflared.exe 暴露 RDP 服务或建立持久的出站隧道。Storm-2570 使用 AteraAgent 下发命令,并在受 compromise 的环境中进一步下载和安装 Splashtop Streamer。Splashtop 似乎是经由 Atera 交付的交互式远程控制组件,为威胁行为者提供了键盘操作权限。该行为者还使用 ScreenConnect 等工具进行命令执行、账户或域侦察,并安装 Remotely_Agent 作为持久化的远程管理服务。
利用隧道化工具实现持久化远程访问
Storm-2570 还将远程访问工具与隧道化工具(如 Cloudflared.exe)配对使用,以创建具有弹性的出站访问路径。在一次入侵中,Storm-2570 安装了 MeshAgent,随后在受害主机上创建了持久的 Cloudflare Tunnel 服务。该隧道被配置为作为 LocalSystem 下的服务自动运行,使威胁行为者能够从网络内部维护加密的出站通道。此类隧道有助于绕过入站防火墙限制,并为后续活动提供隐蔽的远程访问途径。
发现与凭据访问
在受 compromise 后,Storm-2570 通常会使用 NetScan、SoftPerfect Network Scanner Portable 和 Nmap 等工具进行内部网络发现,同时结合原生发现命令和文件搜索活动。这些活动用于识别可到达的主机和服务,绘制内部网络和远程系统地图,并定位可能有助于数据收集、凭据访问或加密操作的系统、网络共享和文件。
对于凭据访问和窃取,Storm-2570 使用 Mimikatz、LaZagne 和 pypykatz 等工具。在入侵中,Storm-2570 还使用 ntdsutil 进行 NTDS.dit 凭据转储,这是一种针对 Active Directory 域凭据的窃取技术。ntdsutil 命令的使用模式与创建 Active Directory 数据库材料的 Install From Media (IFM) 副本一致。在入侵背景下,攻击者可以利用此方法获取 NTDS.dit 及相关注册表 hive,以便离线提取密码哈希和凭据材料。
该命令使用合法的 Windows ntdsutil.exe 激活 NTDS Active Directory 实例,并在 C:\Windows\Temp\

Storm-2570 使用此命令转储或暂存 Active Directory 数据库 NTDS.dit 及支持的注册表 hive 材料,然后将其复制到主机外,并可能离线提取域凭据哈希,这表明该行为者对受害者的域控制器拥有高权限访问:
防御规避
在部署勒索软件之前,Storm-2570 在使用获取的权限凭据后,会采用多种防御规避战术,包括篡改防病毒软件以及修改 Microsoft Defender 设置和 Defender 排除项。在多次观察到的入侵中,Storm-2570 禁用了实时监控,为 C:\PerfLogs 添加了 Defender 排除项以削弱端点检测,并修改了 Microsoft Defender 服务键下的注册表值以进一步损害保护机制。
这些战术在涉及 Qilin、DragonForce 和 Anubis 部署的 Storm-2570 勒索软件入侵中保持一致,包括行为者使用注册表更改来修改 DisableAntiSpyware、DisableRealtimeMonitoring 和 WinDefend 服务行为的案例。
横向移动与部署准备
Storm-2570 通常通过混合使用合法的行政工具、进攻性框架和远程执行工具进入横向移动和部署准备阶段。
在多次调查的入侵中,观察到 Storm-2570 利用 PsExec、Impacket、NetExec、RDP 批处理脚本和管理共享来访问额外系统、远程执行命令并在环境中暂存工具。该行为者利用这些能力促进数据外泄并为受害网络部署勒索软件做准备。这些工具经常与早期的发现活动、凭据访问以及 MeshAgent 等远程访问工具一起出现,并且通常在使用 s5cmd 进行外泄或执行勒索软件负载之前使用。
PsExec 是 Storm-2570 使用的最一致的横向移动和部署工具之一。该行为者频繁使用 PsExec,有时配合主机列表(如 @ip.txt)进行横向移动,并在受 compromise 的环境中安装重命名的 MeshAgent 二进制文件。Storm-2570 在多次入侵的横向移动阶段利用 MeshAgent,将其作为部署到新受 compromise 系统的远程访问工具。
以下是使用主机列表 @ip.txt 的 PsExec 命令示例:

Storm-2570 还在此阶段使用 RDP 和启用 RDP 的脚本。如果环境中不允许 RDP,Storm-2570 需要管理员权限来修改策略并启用它。在几次入侵中,rdp.bat 脚本与 PsExec 一起出现,包括 PsExec 使用 @ip.txt 跨主机运行 rdp.bat 的案例。
RDP 批处理脚本 (rdp.bat) 通过修改终端服务器设置并添加允许 TCP 端口 3389 的防火墙规则来启用入站远程桌面访问,如下面的命令所示:

此外,威胁行为者使用 ngrok 暴露 TCP 3389(RDP 默认端口),随后出现与 PsExec 相关的活动和安全篡改。这些案例表明,Storm-2570 结合了 RDP 访问、隧道技术和远程执行,以维持键盘操作(hands-on-keyboard)控制权并感染更多系统。
Storm-2570 使用 Impacket 和 NetExec 通过服务器消息块(SMB)协议进行活动,进一步支持其横向移动模式。Impacket 是一组用于处理网络协议的开源 Python 类集合,因其易用性和广泛的功能而受到攻击者的青睐。Microsoft Defender for Endpoint 拥有专门的攻击面减少规则以 防御 Impacket 使用的横向移动技术;保护横向移动路径 也可以缓解 Impacket 带来的风险。
以下 NetExec SMB 命令用于对内部 Windows 主机进行凭据窃取和侦察:

数据收集与外泄
Storm-2570 经常使用云工具和文件传输工具进行数据盗窃,这些工具能够快速将大量数据从受感染的环境移动到远程攻击者拥有的云资源。微软观察到 Storm-2570 使用 s5cmd 或 Rclone 来暂存和外泄数据,通常是在行为者已完成发现、凭据访问、横向移动和远程访问设置之后。像 Rclone 这样的工具提供数据同步功能,可实时将新创建或更新的文件移动到云资源,从而在攻击的所有阶段实现持续外泄,而无需攻击者干预。
最常见的是,Storm-2070 依赖 s5cmd,这是一种专为管理 Amazon S3 及兼容对象存储服务设计的命令行工具,用于基于 S3 的外泄。在多次入侵中,行为者在受感染系统中暂存了 s5cmd.exe 和凭据文件,并利用其将文档、电子表格、图像、数据库、邮件相关文件、归档文件以及其他业务相关文件类型复制到 S3 存储桶中。Storm-2570 识别高价值驱动器和网络共享,暂存 s5cmd.exe 和凭据文件,然后执行复制(cp)操作并使用扩展名过滤器将选定数据转移到攻击者控制的 S3 存储桶中。为了与目标 S3 存储桶交互,s5cmd 需要身份验证凭据,而凭据文件存储用于对 S3 存储桶进行身份验证的 AWS 访问密钥。
以下是 s5cmd 数据外泄命令行的示例:

总体而言,Storm-2570 的外泄技术手法显示出对能够融入合法管理或云传输工作流的工具的强烈偏好,从而支持双重勒索操作:首先通过云传输工具收集敏感数据,然后部署勒索软件。
Storm-2570 活动对防御者的意义
Storm-2570 展示了常见的人工操作的勒索软件攻击方式,以及现代勒索软件附属机构如何越来越独立于单一勒索软件品牌运作。勒索软件附属机构使用通用工具、入侵方法和操作模式仍然保持高度一致。虽然 Storm-2570 的技术并非新颖,但了解勒索软件附属机构所使用的模式对于防御者改进预防、检测和事件响应至关重要。
缓解与保护指南
为防御针对 Storm-2570 TTPs(战术、技术和过程)及类似活动的攻击,微软建议采取以下缓解措施:
遵循微软勒索软件即服务博客文章中的 防御勒索软件指南,该文章详细介绍了如何建立凭据卫生习惯,以及如何利用最小权限原则限制横向移动。
启用租户范围的 防篡改保护 功能,以防止攻击者停止安全服务或使用杀毒软件排除项。如果没有防篡改保护,攻击者无需获取更高权限即可简单地关闭 Microsoft Defender Antivirus。
运行 Intune 或 Microsoft Defender for Endpoint 安全配置的客户端可以 启用 DisableLocalAdminMerge 以防止通过 GPO 修改杀毒软件排除项。
除了防篡改保护外,您还可以 在组策略中启用和配置 Microsoft Defender Antivirus 始终开启的保护。
如果在部署各种杀毒软件功能期间设备出现问题,可以将设备置于 故障排除模式 中,暂时关闭防篡改保护,而不会影响更广泛的组织安全策略。
对于您环境中使用的已批准 RMM(远程管理)系统,尽可能实施安全设置以启用 MFA(多因素认证)。如果在网络中发现未批准的 RMM 安装,请重置用于安装 RMM 服务的账户密码。如果使用了系统级账户安装软件,则可能需要进一步调查。
在 Microsoft Defender XDR 中配置 自动攻击中断。自动攻击中断旨在遏制正在进行的攻击,限制对组织资产的影响,并为安全团队提供更多时间以完全修复攻击。
Microsoft Defender XDR 客户可以启用 攻击面减少规则,以防止勒索软件攻击中使用的常见攻击技术:
阻止源自 PSExec 和 WMI 命令的进程创建(某些组织在某些服务器系统上可能会遇到与此规则的兼容性问题,但应将其部署到其他系统以防止源自 PsExec 和 WMI 的横向移动。)
Microsoft Defender 检测
Microsoft Defender 客户可以参考以下适用的检测列表。Microsoft Defender 协调端点、身份、电子邮件和应用程序的检测、预防、调查和响应,以提供针对此类威胁的集成保护。
战术
观察到的活动
Microsoft Defender 覆盖范围
执行
Storm-2570 交付 PsExec、Impacket、NetExec 和 RDP 批处理脚本等工具,以执行攻陷后的活动
Microsoft Defender Antivirus
– 行为:Win32/PsexecRemote
Microsoft Defender for Endpoint
– 涉及多台设备的手工键盘攻击
– 远程访问软件
– 可疑的 PowerShell 命令行
– 可疑的 PowerShell 下载或编码命令执行
– 检测到与勒索软件相关的威胁行为者
持久性
Storm-2570 使用 RMM 工具进行持久化、载荷交付和横向移动
Microsoft Defender for Endpoint
– 可疑的 Atera 活动
– 从远程位置投放并启动的文件
防御破坏
Storm-2570 禁用 Microsoft Defender
Microsoft Defender for Endpoint
– 绕过 Defender 检测
– 尝试关闭 Microsoft Defender Antivirus 保护
凭证访问
Storm-2570 已使用 Mimikatz、LaZagne 和 pypykatz 等工具进行凭证访问与收集,并利用 NTDS.dit 进行凭证转储
Microsoft Defender Antivirus – HackTool:Win32/Mimikatz – HackTool:Win64/Mimikatz – HackTool:Linux/LaZagne – HackTool:Win32/LaZagne – HackTool:Win64/LaZagne Microsoft Defender for Endpoint
– 暴露的凭证面临被窃取的风险
– 账户凭证已遭泄露
– 进程内存转储
数据外传
Storm-2570 使用 Rclone 和 s5cmd 进行数据盗窃
Microsoft Defender for Endpoint
– 可能存在人为操作的恶意活动
– 合法工具被重命名以进行潜在的数据外传
– 可能发生数据外传
– 检测到隐藏的双用途工具启动尝试
影响
Storm-2570 部署了 Anubis、DragonForce、Qilin 和 BERT 勒索软件
Microsoft Defender Antivirus
– Ransom:Win32/Qilinloader – Behavior:Win32/Ransomware!Qilin – Ransom:Linux/Qilin – Ransom:Win32/Qilin – Ransom:Win32/DragonForce – Ransom:Win64/Anubis
Microsoft Defender for Endpoint
– 基于已知恶意扩展的潜在勒索软件活动
– 可能存在已泄露的用户账户正在分发与勒索软件相关的文件
– 表现出勒索软件样行为的资产可能已遭泄露
– 在文件系统中检测到勒索软件行为
– 从远程位置下载并启动文件
Microsoft Security Copilot
Microsoft Security Copilot 已嵌入 Microsoft Defender,为安全团队提供 AI 驱动的功能,用于总结事件、分析和脚本、总结身份、使用引导式响应以及生成设备摘要、狩猎查询和事件报告。
客户还可以 部署 AI 代理,包括以下 Microsoft Security Copilot 代理,以高效执行安全任务:
Security Copilot 也作为 独立体验 提供,客户可在此执行特定的安全相关任务,例如事件调查、用户分析和漏洞影响评估。此外,Security Copilot 还提供 开发场景,允许客户构建、测试、发布和集成 AI 代理及插件,以满足独特的安全需求。
威胁情报报告
Microsoft Defender XDR 客户可以使用以下 威胁分析 报告(需要至少一个 Defender XDR 产品的许可)在 Defender 门户中获取有关本博客中讨论的威胁行为者、恶意活动和技术的最新信息。这些报告提供情报、保护信息和推荐操作,以防止、缓解或应对客户环境中发现的关联威胁。
Microsoft Security Copilot 客户还可以使用 Microsoft Security Copilot 集成 在 Microsoft Defender 威胁情报中获取有关此威胁行为者的更多信息,该集成可在 Security Copilot 独立门户或 Microsoft Defender 门户中的嵌入式体验 中使用。
狩猎查询
Microsoft Sentinel
Microsoft Sentinel 客户可以运行以下高级狩猎查询,以在其网络中查找相关活动:
搜索基于 PsExec 的远程执行和部署
DeviceProcessEvents
| where Timestamp > ago(30d)
| where FileName in~ ("psexec.exe", "psexec64.exe")
or ProcessCommandLine has_any ("psexec.exe", "psexec64.exe")
| where ProcessCommandLine has_any ("@ip.txt", "-accepteula", "\\")
| project Timestamp, DeviceName, AccountName, FileName, ProcessCommandLine,
InitiatingProcessFileName, InitiatingProcessCommandLine,
SHA256, DeviceId, ReportId
| order by Timestamp desc
搜索重命名的 MeshAgent 二进制文件和服务
let MeshAgentTerms = dynamic(["meshagent", "meshagent64", "meshcentral"]);
union isfuzzy=true
(
DeviceProcessEvents
| where Timestamp > ago(30d)
| where FileName has_any (MeshAgentTerms)
or ProcessCommandLine has_any (MeshAgentTerms)
or InitiatingProcessCommandLine has_any (MeshAgentTerms)
| project Timestamp, DeviceName, ActionType, FileName, FolderPath,
ProcessCommandLine, InitiatingProcessFileName,
InitiatingProcessCommandLine, SHA256,
RegistryKey="", RegistryValueName="", SourceTable="DeviceProcessEvents"
),
(
DeviceFileEvents
| where Timestamp > ago(30d)
| where FileName has_any (MeshAgentTerms)
or FolderPath has_any (MeshAgentTerms)
or InitiatingProcessCommandLine has_any (MeshAgentTerms)
| project Timestamp, DeviceName, ActionType, FileName, FolderPath,
ProcessCommandLine="", InitiatingProcessFileName,
InitiatingProcessCommandLine, SHA256,
RegistryKey="", RegistryValueName="", SourceTable="DeviceFileEvents"
),
(
DeviceRegistryEvents
| where Timestamp > ago(30d)
| where RegistryKey has_any (MeshAgentTerms)
or RegistryValueName has_any (MeshAgentTerms)
or RegistryValueData has_any (MeshAgentTerms)
or InitiatingProcessCommandLine has_any (MeshAgentTerms)
| project Timestamp, DeviceName, ActionType, FileName="", FolderPath="",
ProcessCommandLine="", InitiatingProcessFileName,
InitiatingProcessCommandLine, SHA256="",
RegistryKey, RegistryValueName, SourceTable="DeviceRegistryEvents"
)
| order by Timestamp desc
了解更多
如需获取来自 Microsoft 威胁情报社区的最新安全研究,请查看 Microsoft 威胁情报博客。
若要接收新发布的通知并加入社交媒体讨论,请关注我们的 LinkedIn、X (原 Twitter) 和 Bluesky。
若要聆听来自 Microsoft 威胁情报社区关于不断演变的威胁格局的故事和见解,请收听 Microsoft 威胁情报播客。